
Windows 11 中的 CodexSandboxUsers:它是什麼?該刪除嗎?
Windows 11 中的 CodexSandboxUsers 帳號是?了解它的定義、功能以及是否應該刪除它以提升設備效能。立即取得完整答案!

你需要知道的最重要的事情
- 儘管 CodexSandboxUsers 帳戶的目的是在隔離的環境中運行,但它們可能會獲得對使用者資料夾(例如 %USERPROFILE% 和 OneDrive)甚至整個磁碟機的廣泛寫入權限,從而觸發安全警報並可能更改現有權限。
- 如果您不再使用 Codex,或希望關閉授予這些帳戶的廣泛資料夾存取權限,則應刪除這些帳戶。請注意,刪除這些帳戶不會影響您的個人登入或 Microsoft 帳戶。
- 刪除 CodexSandboxUsers 帳戶不會自動刪除剩餘的權限條目;需要使用受影響資料夾上的icacls等命令進行手動清理,以確保完全刪除存取權限。
如果您發現某個帳戶 CodexSandboxOffline أ或者 CodexSandboxOnline 在系統上運作的設備上 窗戶11請注意,它是使用 OpenAI Codex 命令列工具建立的。這兩個帳戶都屬於一個名為「OpenAI Codex」的本機群組。 CodexSandboxUsersCodex 使用它們在隔離(沙盒)環境中執行代理命令,而不是在您自己的帳戶下執行它們。
簡答: 這些帳戶是合法的,並非惡意軟體。如果您正在使用 Codex,可以安全地保留它們。如果您要解除安裝 Codex 或不再需要使用其 Windows 沙盒環境,請使用指令刪除這兩個使用者。 net user CodexSandboxOffline /delete 和 net user CodexSandboxOnline /delete然後使用以下命令刪除該群組 net localgroup CodexSandboxUsers /delete然後使用以下命令清理剩餘的資料夾權限 icacls.
Codex的沙盒帳戶是什麼?
Codex CLI 工具可用於系統 Windows 原始設定允許在沙盒環境中進行實驗性的檔案系統和網路測試。為此,它創建了兩個具有隨機密碼的本機 Windows 帳戶,並將它們置於一個群組中。 CodexSandboxUsers該設計的目的是以這些受限身份運行代理命令,從而減少對 Codex 手動批准的需求,同時指定命令可以存取的內容。
| 元素 | 文件 |
|---|---|
| 帳戶名稱 | CodexSandboxOffline، CodexSandboxOnline |
| 本地群組 | CodexSandboxUsers |
| 創建者 | Windows 版 Codex CLI 和 Codex IDE 擴充 |
| 目的 | 在權限受限的沙盒環境中執行代理命令 |
| 密碼 | 它們在設定過程中隨機產生。 |
無論使用命令列介面 (CLI) 或整合開發環境 (IDE) 擴展,都會出現相同的計算結果,因為該擴展會下載預先編譯的二進位文件,這些文件在兩種環境下的行為方式相同。 codex-windows-sandbox.exe.
為什麼這些帳戶可以存取您的使用者資料夾?
這個沙盒環境授予帳戶對 Codex 運作所在專案資料夾的寫入權限。許多使用者遇到的問題是,這種設定還會為更廣泛的使用者設定檔分配權限。當工作區的寫入根目錄是 %USERPROFILE%Codex 可以擴充此功能,使其包含設定檔的上層子資料夾,例如: OneDrive AppData、Documents、Downloads 和桌面;在一些報告中,甚至蔓延到了樹狀結構。 C:Users<USER> 整個驅動器,甚至是根驅動器,例如 D:.
在啟用了受控資料夾存取的系統上,當 Codex 嘗試透過設定檔讀取檔案時,會彈出大量Windows 安全性通知。至少在一個案例中,將沙盒帳戶新增至磁碟機根目錄還會移除該磁碟機上的其他現有權限。
備註: 刪除這些帳戶並不會自動刪除它們遺留的權限條目。舊的存取控制 (SID) 條目可能仍然存在。 CodexSandboxUsers 卸載 Codex 後資料夾的權限證實了手動清理的重要性。
是否應該刪除 CodexSandboxUsers 帳號?
如果您在此裝置上經常使用 Codex,請保留這些帳戶,因為沙盒環境依賴它們。如果您不再使用 Codex、有意停用沙盒,或想要撤銷這些帳戶被授予的廣泛資料夾存取權限,請刪除這些帳戶。這些帳戶與您的Microsoft 帳戶無關,刪除它們不會影響您的登入。
如何刪除帳戶並清除權限
首先,請登入您的管理員帳號。請確保您在控制面板的「使用者帳戶」下擁有管理員權限,並且在進行任何變更之前,建議您維護一個備用的本機管理員帳戶以確保安全。
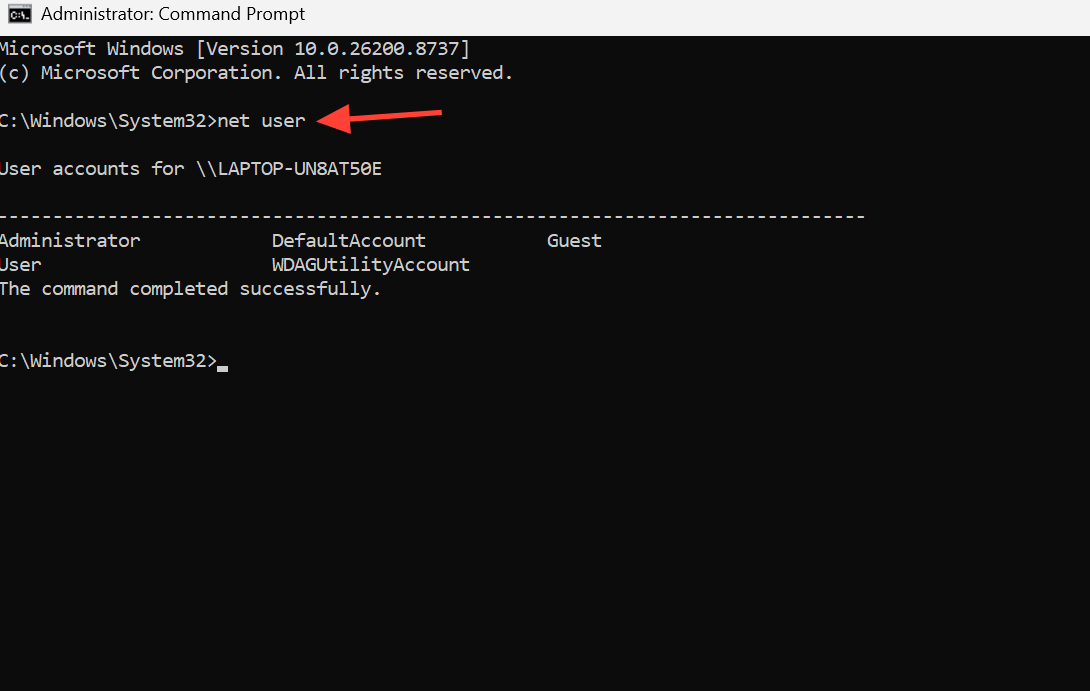
1. 以管理員權限開啟 PowerShell 或命令提示符,然後執行該命令 net user 列出所有本機帳戶。確保它們都顯示出來。 CodexSandboxOffline 和 CodexSandboxOnline 在移除任何物品之前。
2. 使用 Delete 鍵刪除兩個隔離環境帳戶。 Windows不會刪除目前正在使用的帳戶,因此請先關閉所有正在執行的 Codex 工作階段。
net user CodexSandboxOffline /delete
net user CodexSandboxOnline /delete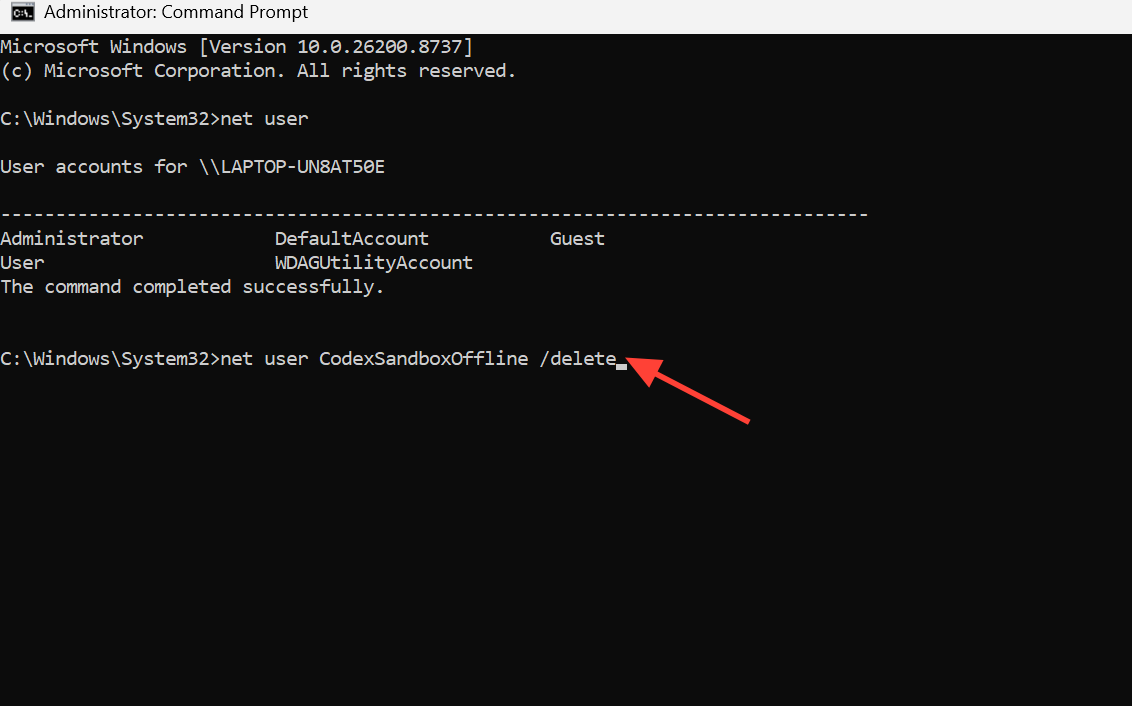
3. 刪除本機群組,確保沒有空成員。
net localgroup CodexSandboxUsers /delete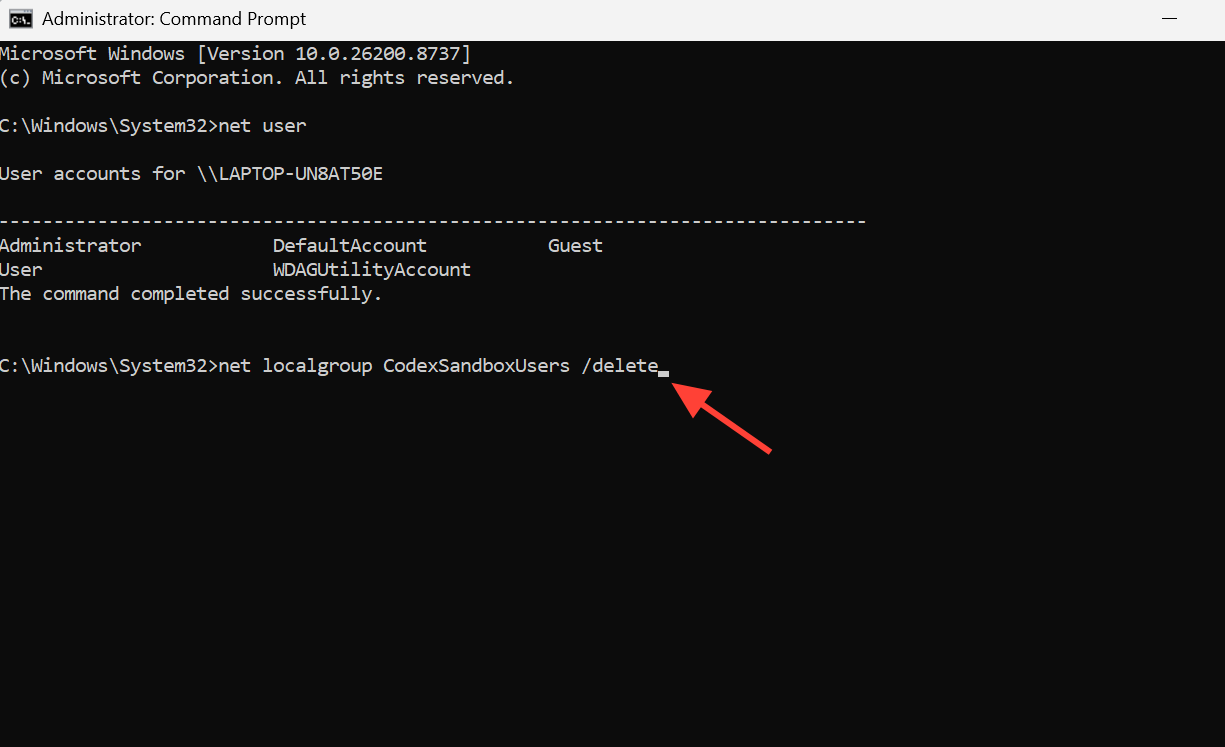
4. 清理所有剩餘的權限條目。使用以下命令 icacls 這些權限已授予所有資料夾,包括您的設定檔目錄和任何受影響的根磁碟機。此操作會移除沙盒條目,同時保留您的正常存取權限。
icacls "%USERPROFILE%" /remove:g CodexSandboxUsers /T
icacls "%USERPROFILE%" /remove:g CodexSandboxOffline /T
icacls "%USERPROFILE%" /remove:g CodexSandboxOnline /T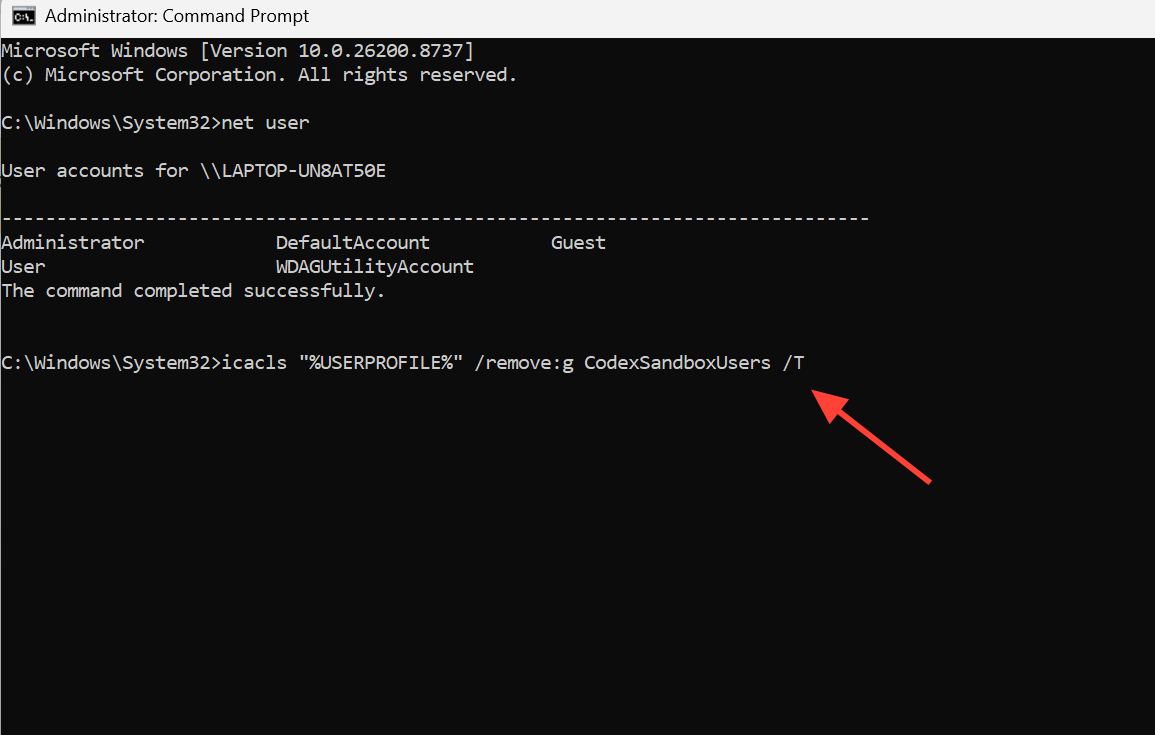
如何確保移除過程成功?
為確保 CodexSandboxUsers 帳戶及其權限已成功刪除,請再次執行該指令。 net user他們中任何人都不應該出現 CodexSandboxOffline أ或者 CodexSandboxOnline 在列表中,此事不應顯示。 net localgroup 現在 CodexSandboxUsers. 如果它是 資料夾存取權限控制 (受控資料夾存取)會向您發送大量警報,一旦帳戶及其權限條目消失,這些通知就應該停止。
仍然 保護基金 (沙盒)是一個快速發展的功能,其配置鍵隨著時間推移在不同品牌之間發生了變化。 experimental_windows_sandbox 儘早進入狀態 windows.sandbox 例如,可以使用「提升權限」和「未提升權限」選項。如果您打算繼續在 Windows 系統上使用 Codex,請查看 [公司名稱/職稱] 官方文件中關於當前沙盒行為的說明。 Codex on Windows 重新啟用之前,請避免將工作區寫入根目錄指向整個使用者設定檔。
評論被關閉。