

你需要知道的最重要的事情
- 事件 ID 1129 錯誤通常是由客戶端和範圍控制器之間的 LDAP TCP 連接埠 389 阻塞引起的,可以透過使用 Test-NetConnection 測試與該連接埠的直接連接來確認這一點。
- 若要解決僅在啟動時出現錯誤 1129 的問題,請在群組原則設定中啟用「始終等待電腦啟動和登入時的網路」選項,或將 GpNetworkStartTimeoutPolicyValue 值新增至登錄中以延遲策略處理。
- 套用修復程式後,使用 gpupdate /force 並檢查系統事件日誌,確認錯誤 1129 已消失且出現成功條目,請記住,事件 1058、1030 和 1055 通常指向相同的潛在問題。
當 Windows 用戶端在群組原則處理期間無法存取網域控制站時,它會記錄事件 ID 1129 並顯示熟悉的錯誤訊息:「由於沒有與網域控制站的網路連接,群組原則處理失敗。」電腦原則停止應用,並報告指令執行失敗。 gpupdate 關於無法更新電腦策略的問題,使用者策略可能仍然能夠成功運行,因此該問題通常會在拒絕應用新的群組原則物件 (GPO) 之前消失。
簡答: 確保用戶端有權存取範圍控制器,並且 LDAP 連接埠已開啟。運行以下兩個命令。 nltest /dsgetdc:yourdomain.com 和 Test-NetConnection DC01 -port 389如果連接埠 389 被封鎖或範圍控制器無法訪問,請啟用 LDAP/網路存取。如果錯誤僅在啟動時發生,請啟用該選項。 在電腦啟動和登入時始終等待網絡.
事件 ID 1129 的出現原因是什麼?
事件 ID 1129 錯誤發生在群組原則服務處理過程中無法與網域控制器建立必要的連線時。最常見的原因是透過 TCP 連接埠 389 與 LDAP 的連線被阻止,導致用戶端無法連線到 Active Directory。但是,此訊息較為通用,其他一些情況也可能導致相同的故障。
- LDAP 連接埠 389(或 LDAPS 的 636)被用戶端和網域控制站之間的防火牆或網路原則封鎖。
- 策略觸發時,網域控制器處於離線狀態或無法存取。
- 啟動時啟用群組原則時,網路介面卡尚未完全準備就緒,因此用戶端會在建立連線之前嘗試進行處理。
- DNS 無法找到網域控制器,因此群組原則無法與之關聯,這可能會導致連線問題。
注意:該訊息本身表明這可能是暫時性問題。如果客戶僅遇到一次此錯誤,隨後不久便成功完成,則無需採取任何措施。但如果數小時內反覆出現此錯誤,則需要進一步調查,尤其是當您遇到諸如 Hinge 或 Spotify 無法在您的電腦上運行等問題時。
確認客戶是否能夠存取範圍控制器
1. 驗證基本存取權並找到網域控制站。測試網域連線(ping 指令),然後詢問客戶端可以找到哪個網域控制站。兩項測試都應傳回正確結果;否則,您可能會遇到 Excel 箭頭按鈕問題或其他問題。
ping yourdomain.name

nltest /dsgetdc:yourdomain.com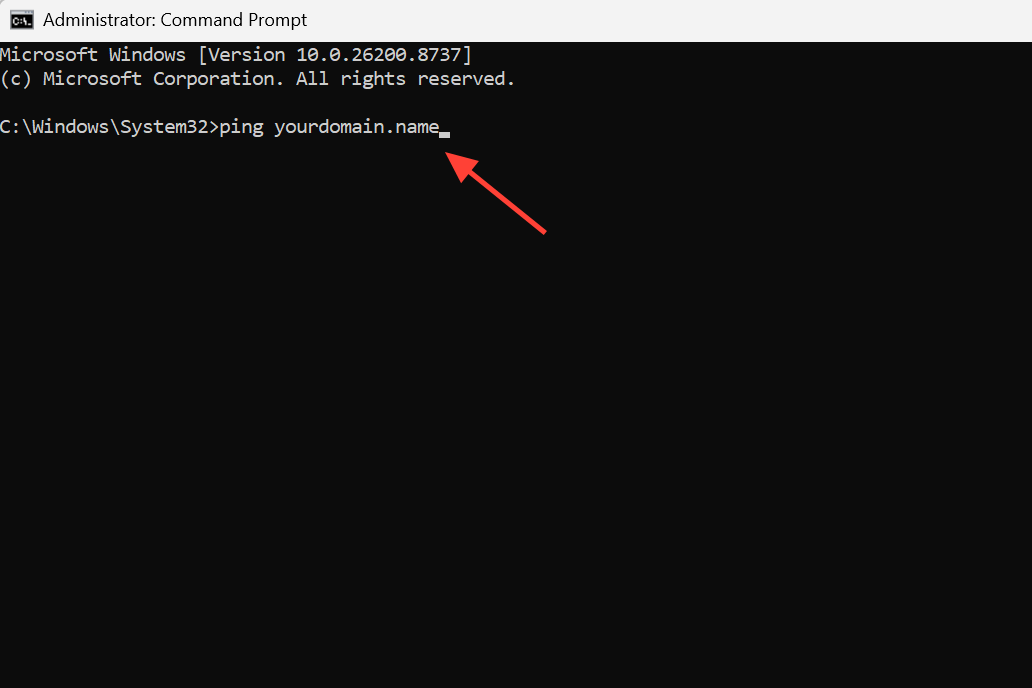
2. 直接測試 LDAP。連接埠測試結果應顯示 TcpTestSucceeded : True如果結果 False這表示連接埠被阻塞或測距控制器(DC)未監聽。 問題的根源.
Test-NetConnection DC01 -port 389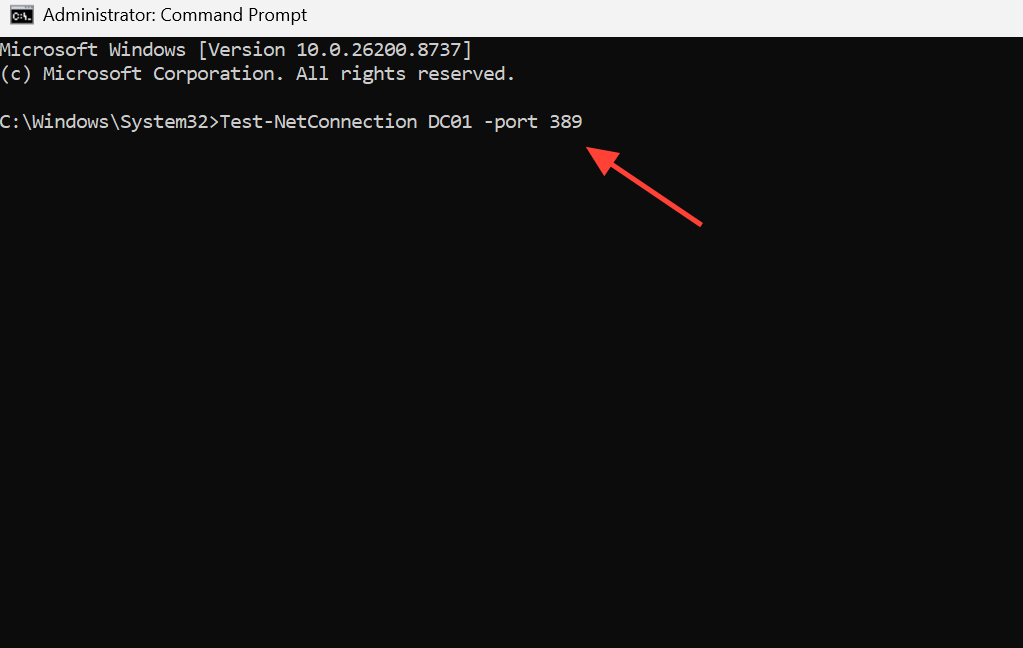
在範圍控制器上啟用 LDAPS 時,請使用連接埠 636 而不是 389。
3. 確保綁定過程正常運作。運行 ldp.exe 在客戶端設備上,選擇 連線設定輸入範圍控制器(DC)的名稱,然後按一下 連結連線失敗證實範圍控制器 (DC) 未連線到網際網路或被防火牆阻止,而非用戶端策略問題。
如何修復被封鎖的 LDAP 或不可用的範圍控制器
如果連接埠測試失敗,則問題出在網路路徑上,而不是客戶端設備。在客戶端子網路和網域控制站之間的任何防火牆、安全設備或基於主機的規則上,開啟 TCP 連接埠 389(如果使用 LDAPS,則開啟 636)。路徑打開後,即可完成依賴群組原則的綁定過程。
如果發現失敗,則將問題視為 DNS 或網域控制站 (DC) 可用性問題。清除解析器緩存,驗證用戶端是否指向有效的 DNS 伺服器,並確保 DC 已連接到 Internet,然後再試一次。
ipconfig /flushdns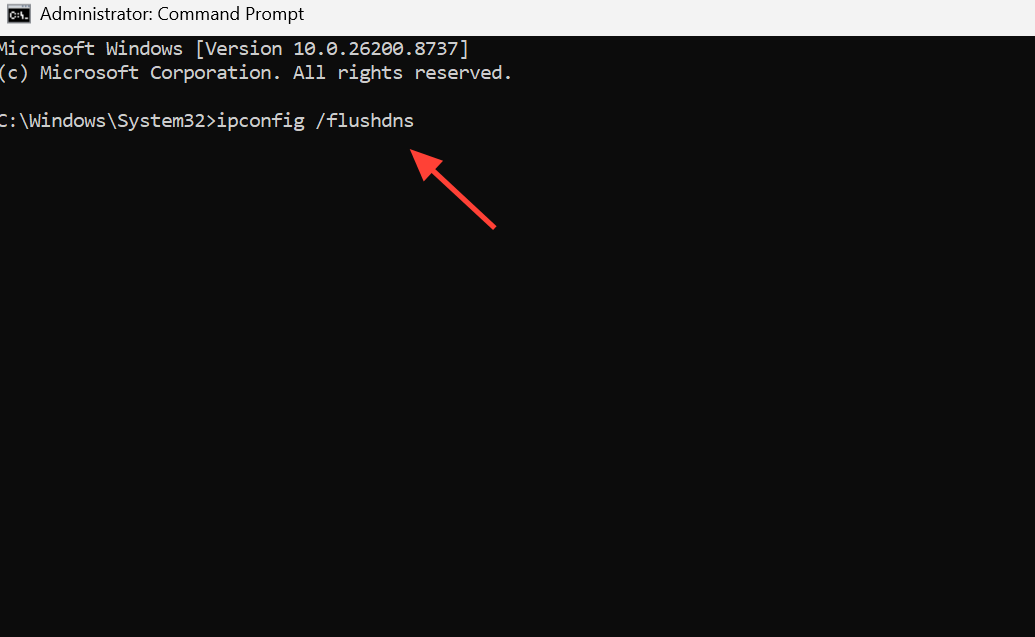
修正僅在啟動時出現的事件 ID 錯誤 1129
某些設備在啟動時會記錄事件 ID 1129 錯誤,但之後運作正常,這種現象呈現明顯的規律。這是因為電腦嘗試應用策略時網路連線尚未就緒,導致首次嘗試失敗,但後續更新成功。此解決方案強制設備在應用電腦策略之前等待網路連線完全建立。
1. 打開 組策略管理控制台 (gpmc.msc)並編輯與包含受影響電腦的組織單元 (OU) 關聯的群組原則物件 (GPO),或建立新物件。
2. 前往電腦設定 > 管理範本 > 系統 > 登入。
3. 啟用「電腦啟動和登入時始終等待網路連線」選項。這將延遲策略處理,直到網路連線可用。
某些網卡驅動程式會忽略此策略。在這種情況下,您可以直接在註冊表中新增啟動延遲。下面顯示的值指定了 60 秒的等待時間(十六進位為 3C)。
[HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindows NTCurrentVersionWinlogon]

"GpNetworkStartTimeoutPolicyValue"=dword:0000003c注意:錯誤地修改註冊表可能會導致嚴重問題。在進行任何更改之前,請務必備份註冊表。
證實改革取得成功
開啟連接埠、恢復對範圍控制器 (DC) 的存取或套用啟動延遲後,強制更新,然後重新檢查結果。
gpupdate /force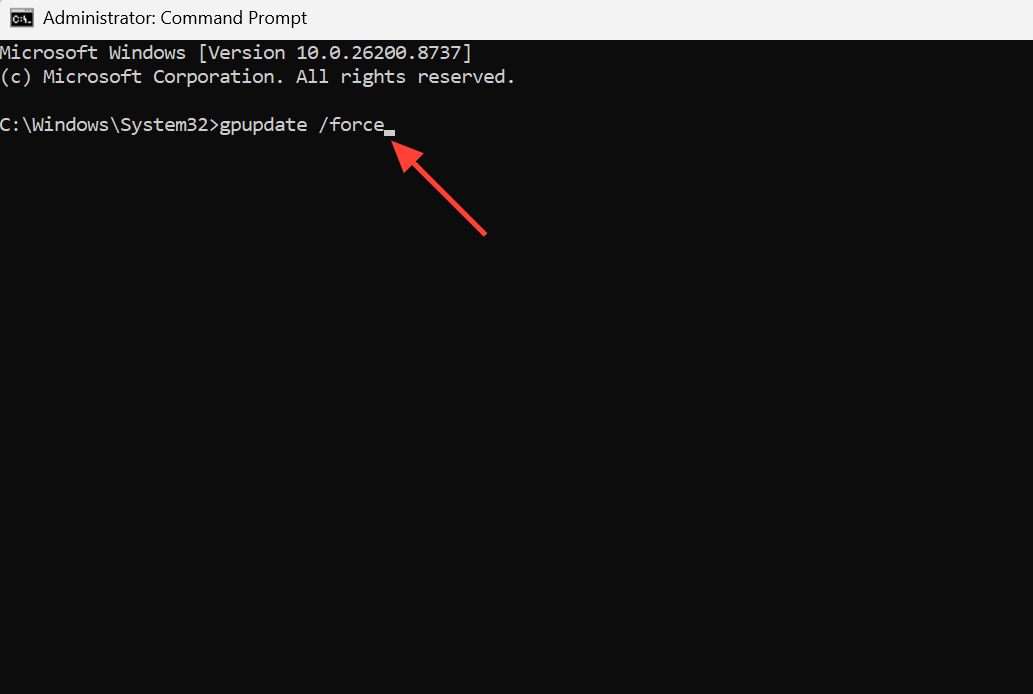
執行成功表示使用者策略和電腦策略均已更新。在系統事件日誌中,您應該不再看到事件 ID 錯誤 1129,而是會看到一條成功記錄,確認裝置已存取網域控制站並處理了群組原則。若要查看已實施和已拒絕策略的完整明細,請產生結果報告。
gpresult /h report.html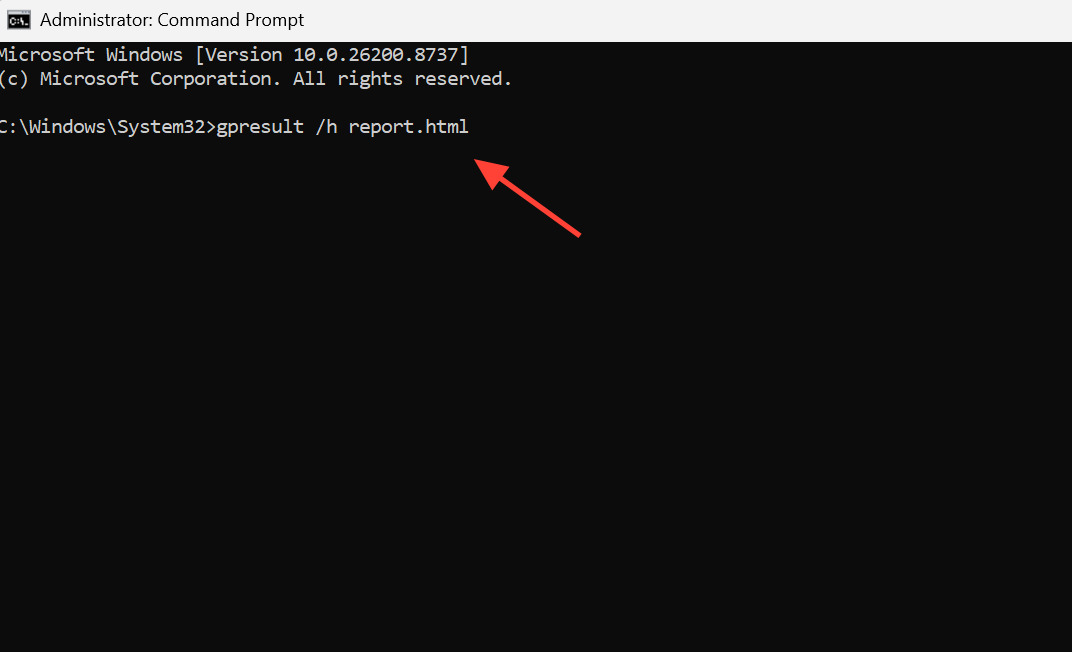
此報表顯示已套用的群組原則物件 (GPO),並指出處理停止的位置。如果目標 GPO 現在出現在已套用原則下,且不再顯示元件故障狀態,則表示錯誤已解決。若要快速查看命令列介面,請執行以下命令。 gpresult /r.
聯繫事件、小組方法、相關
事件 ID 1129 通常不會單獨出現;當網路連線或名稱解析不穩定時,其他相關事件會指向同一個潛在問題,有助於確認診斷結果。
| 事件 ID | 意義 |
|---|---|
| 1129 | 由於與範圍控制器 (DC) 沒有網路連接,因此組隊方法失敗了。 |
| 1058 | Windows 無法從範圍控制器 (DC) 的 SYSVOL 共用讀取 gpt.ini 檔案。 |
| 1030 | Windows 無法擷取新的群組原則設置,該問題通常與錯誤 1058 同時出現。 |
| 1055 | 由於名稱解析失敗或 Active Directory (AD) 複製延遲,Windows 無法解析電腦名稱。 |
如果在相同時間戳記看到事件 ID 1055 或 NETLOGON 5719(無可用登入伺服器),則表示您的網路連線延遲或 DNS 無法找到網域控制站 (DC)。這些情況與啟動時導致事件 ID 1129 的情況相同,因此,排查網路連線延遲並執行上述 DNS 檢查通常可以同時解決所有這些問題。
評論被關閉。